

Trading
Erkunden Sie eine breite Palette von Märkten mit wettbewerbsfähigen Preisen, tiefer Liquidität und fortschrittlichen Trading-Tools.
Mehr erfahren 
Plattform
Handeln Sie nahtlos mit TMGMs leistungsstarker Plattform, die für Geschwindigkeit, Präzision und ein überlegenes Trading-Erlebnis entwickelt wurde.
Mehr erfahren Trading-Plattform
Akademie
Lernen Sie die Grundlagen des Tradings mit anfängerfreundlichen Ressourcen, einschließlich Leitfäden, Webinaren und Markteinblicken.
Mehr erfahren Nachrichten & Analyse
Erhalten Sie Echtzeit-Markt-Updates und Expertenanalysen, um Trading-Gelegenheiten voraus zu sein
Mehr erfahren Nachrichten & Analyse
Über uns
Erfahren Sie, was TMGM auszeichnet — unsere globale Präsenz, regulatorische Stärke und unser Engagement für Innovation im Trading.
Mehr erfahren Warum TMGM wählen
Die Schätzungen sinken weiter: Warum sich Bitcoins Quanten-Countdown beschleunigt
Bei der Bedrohung, die künstliche Intelligenz (KI) und Quantencomputing für Bitcoin (BTC) und Kryptowährungen insgesamt darstellen, geht es nicht mehr darum, ob die Hardware aufholen wird, sondern wann.
Fortschritte in der KI-gestützten Forschung verleihen der Bedrohung durch Quantencomputing eine neue Dimension, obwohl derzeit keine der beiden Technologien allein die Kryptografie von Bitcoin knacken kann.
KI und Quantencomputing schließen diese Lücke jedoch deutlich schneller, als es vor 2026 irgendjemand erwartet hatte.
Mehr als ein Jahrzehnt lang bestand die Blockchain als ein mathematisch unknackbares Register, das kein Vertrauen zwischen den Beteiligten voraussetzt. Die Sicherheit von Bitcoin beruhte auf einem Problem, das so komplex ist, dass kein jemals gebauter klassischer Computer es lösen konnte.
Bei diesem mathematischen Problem handelt es sich um das diskrete Logarithmusproblem auf elliptischen Kurven (ECDLP-256), das den öffentlichen Schlüssel einer Krypto-Wallet von ihrem privaten Schlüssel trennt.
Allerdings bleibt dieses seit Langem bekannte mathematische Problem für klassische Computer praktisch unlösbar, trotz der Fortschritte der KI in den vergangenen fünf Jahren, die die grundlegende Sicherheit von Bitcoin zu untergraben drohen. Die unbequeme Frage lautet jedoch: Wie lange noch?
6 Mio. Bitcoin: Diese Zahl zeigt, was auf dem Spiel steht
Quantum Alliance, ein im Oktober 2026 gegründetes Bündnis mit neun Mitgliedern, schätzt, dass rund 6,4 Millionen Bitcoin, also 32,2 % des gesamten Umlaufangebots, in Wallets liegen, deren öffentliche Schlüssel bereits offengelegt und auf der Blockchain sichtbar sind. Nach Angaben der Europäischen Aufsichtsbehörden (ESAs) liegt diese Zahl, die auch Satoshi Nakamotos 1,1 Millionen BTC umfasst, mit 6,9 Millionen BTC sogar noch höher.
Das sind keine theoretischen Zahlen: Bei aktuellen Marktpreisen von rund 82.000 US-Dollar je Bitcoin entsprechen sie einem Wert von mehr als 566 Milliarden US-Dollar, bleiben jedoch strukturell angreifbar.
Den ESAs unterstehende Institutionen veröffentlichten im September einen Bericht über die Bedrohung der Kryptografie durch Quantencomputing. Darin hieß es, die Technologie könnte einige kryptografische Netzwerke, die derzeit Transaktionen, Blockchains, Datenbanken und Kommunikation absichern, bereits untergraben, bevor sie kommerziell nutzbar wird. Laut einem Artikel von CoinDesk nannte der Bericht keinen ausdrücklichen Zeitpunkt, zu dem Quantencomputing kommerziell nutzbar werden könnte.
Die Quantenbedrohung: Was Sie wissen müssen
Das Quantenrisiko für Bitcoin und Kryptowährungen geht auf die frühe Architektur der Kryptografie zurück. Wallets, die Pay-to-Public-Key-Ausgänge (P2PK) verwenden, das Standardformat aus den Anfangsjahren von Bitcoin, veröffentlichen ihre öffentlichen Schlüssel bei jeder Transaktion direkt auf der Blockchain. Das gilt auch für Wallets, die Adressen mehrfach verwendet haben. Sobald diese öffentlichen Schlüssel sichtbar sind, werden sie zum Angriffsziel. Dazu gehören auch die Satoshi Nakamoto zugeschriebenen 1,1 Millionen BTC, die weiterhin unangetastet auf den ursprünglichen P2PK-Adressen liegen und seit mehr als 15 Jahren nicht bewegt wurden.
Auch hier gilt: Bitcoin auf P2PK-Adressen sind keiner unmittelbaren Gefahr ausgesetzt, da kein derzeit existierender Computer das mathematische Problem ECDLP-256 lösen kann. Die Bedrohung liegt weiterhin in der Zukunft. Die Debatte dreht sich darum, wie weit diese Zukunft entfernt ist und ob jemand den verbleibenden Zeitraum verkürzen kann.
Ein Quantencomputer, auf dem Shors Algorithmus läuft, könnte ECDLP-256 jedoch exponentiell schneller lösen als jeder klassische Rechner.
Im März hat Google seine Vorbereitungsfrist deutlich verkürzt, um für den Q-Day gerüstet zu sein: den Zeitpunkt, an dem die dann verfügbaren Quantencomputer das ECDLP-256-Problem lösen und Algorithmen der Public-Key-Kryptografie knacken könnten. Google erklärte, 2029 als Frist für die Vorbereitung auf dieses Ereignis anzupeilen. Das Unternehmen rief den Rest der Welt dazu auf, seinem Beispiel zu folgen und mit der Einführung von Algorithmen der Post-Quanten-Kryptografie (PQC) zu beginnen, um elliptische Kurven und RSA zu ergänzen oder zu ersetzen.
Heather Adkins, bei Google für Sicherheitstechnik zuständige Vizepräsidentin, und Sophie Schmieg, leitende Kryptografieingenieurin, erklärten in dem Beitrag: „Als Vorreiter sowohl im Quantencomputing als auch bei PQC liegt es in unserer Verantwortung, mit gutem Beispiel voranzugehen und einen ambitionierten Zeitplan zu veröffentlichen. Damit hoffen wir, die nötige Klarheit und Dringlichkeit zu schaffen, um die digitale Umstellung nicht nur bei Google, sondern in der gesamten Branche zu beschleunigen.“
Zur Einordnung führte Google aus, dass zum Knacken von ECDLP-256 inzwischen weniger als 500.000 physische Qubits erforderlich seien. Diese Schätzung hat das Unternehmen um den Faktor 20 nach unten korrigiert. Allerdings verfügt Willow, Googles fortschrittlichster Chip, über 105 Qubits.
Nicht nur Google vertritt diese Einschätzung. Auch andere Organisationen, darunter Oratomic, ein mit dem Caltech verbundenes Start-up, prognostizierten bereits Anfang 2026, dass der Q-Day früher als bislang erwartet eintreten könnte.
Richard Carback, CTO bei Postquant Labs und Gründungsmitglied der Quantum Alliance, hält 2028 für einen durchaus realistischen Zeitpunkt für einen kryptografisch relevanten Quantencomputer. Bryn Bennett, CRO bei The Vault, nennt hingegen kein konkretes Datum, sondern betrachtet die Frage aus operativer statt theoretischer Sicht.
„Niemand kennt das Datum, aber die Schätzungen rücken immer weiter nach vorn, und auf dieses Risiko können wir uns schon heute vorbereiten“, sagte Bennett im Oktober bei der Gründung der Quantum Alliance. Er fügte hinzu: „Für Verwahrer lautet die Frage nicht, ob es 2028 oder 2035 so weit ist, sondern ob sie rechtzeitig migrieren können, wenn dieser Zeitpunkt früher eintritt.“
KI lässt den Q-Day näher rücken
Hier kommt KI ins Spiel und verändert die Landschaft sowie die Perspektiven des Quantencomputings grundlegend. Bis vor Kurzem herrschte weitgehend Einigkeit darüber, dass die Entwicklung der Quantenhardware der entscheidende Engpass sei, da mehr Qubits Zeit, Kapital und Ingenieursarbeit erfordern.
Diese Herausforderung besteht zwar weiterhin. KI hat der Bedrohungslage jedoch eine neue Dimension verliehen, indem sie unabhängig von Fortschritten bei der Quantenhardware den algorithmischen Aufwand für Angriffe reduziert.
Im März stellte Eigen Labs ECDSA.fail vor. Die Plattform fordert Forschende dazu auf, den recheneffizientesten Quantenschaltkreis zu entwickeln, der die Kryptografie zur Absicherung von Bitcoin und Ethereum knacken kann. Innerhalb der ersten acht Wochen gewann die Plattform mehr als 100 Teilnehmende, die Seite an Seite mit KI-Programmieragenten arbeiteten, darunter GPT 5.6 von OpenAI und Claude Opus 5 von Anthropic. Gemeinsam reichten die Forschenden mehr als 400 Schaltkreisentwürfe ein und senkten den Raum-Zeit-Aufwand um rund 86 %, von einem Ausgangswert von 10,75 Milliarden Toffoli-Qubits auf 1,496 Milliarden.
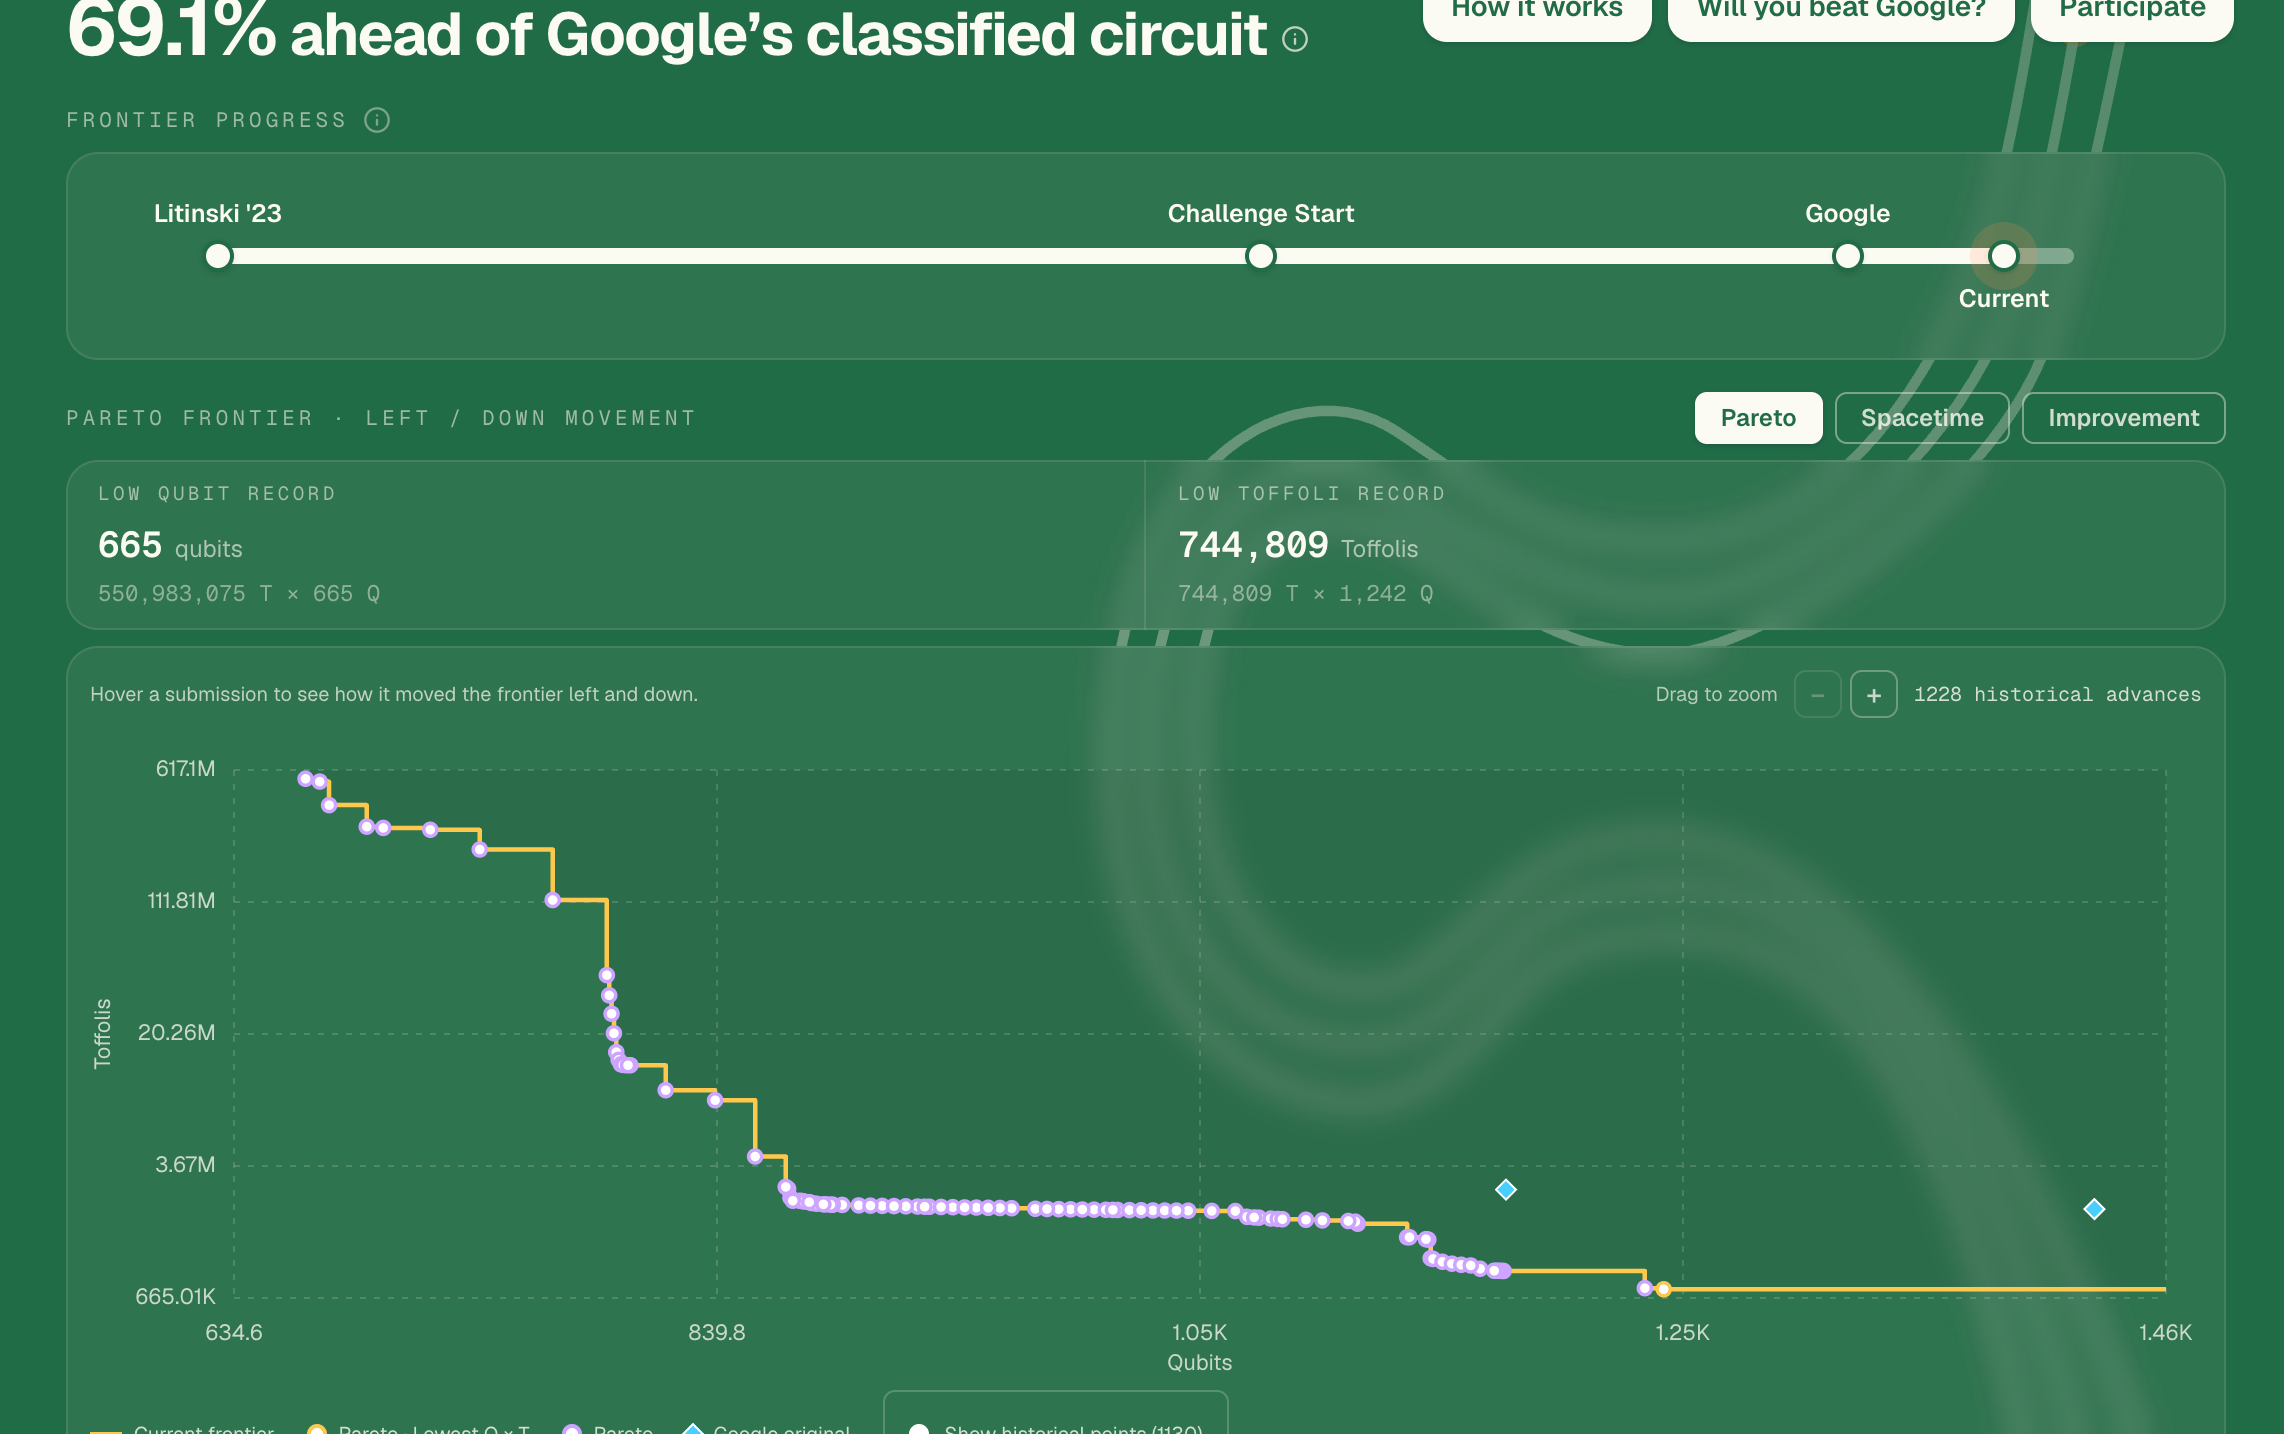
„Über die daraus entstandenen Schaltkreise hinaus liefert ECDSA.Fail eine Fallstudie zu Open Autoresearch: einem durch eine Verifikationsinstanz gesteuerten Forschungsprozess, bei dem menschliche Teilnehmende und KI-Agenten mögliche Verbesserungen im Hinblick auf ein gemeinsames messbares Ziel iterativ entwickeln, implementieren, testen und austauschen“, erklärten die Forschenden.
Neben ECDSA.fail von Eigen Labs treiben auch andere Organisationen und Open-Source-Gemeinschaften den Wettlauf zum Q-Day voran. Dazu zählt Double AI, dessen autonomes KI-System WarpSpeed einen Schaltkreis entwickelte, der hinsichtlich des Raum-Zeit-Aufwands 2,5-mal effizienter war als Googles ursprünglicher Entwurf.
Der Einfluss von KI auf die Quantenbedrohung für Bitcoin beruht nicht auf Hardware, und KI knackt die Kryptografie auch heute nicht. Sie könnte jedoch die Hardwareanforderungen senken, die für einen erfolgreichen Angriff erfüllt sein müssen.
KI und Quantencomputing entwickeln sich nicht auf parallelen Bahnen. Es sind sich gegenseitig verstärkende Bedrohungen, die rasch aufeinander zulaufen.
Eine Krise ohne Konsens
Akteure der Blockchain-Branche prüfen bereits Strategien zur Eindämmung der Risiken durch Quantencomputing, darunter Bitcoins Pay-to-Public-Key-Hash (P2PKH). Diese Technologie verbirgt den öffentlichen Schlüssel des Empfängers hinter einem Hash und bietet damit laut Fireblocks einen teilweisen Schutz.
Langfristig muss das ECDSA-Problem gelöst werden, um die kryptografische Sicherheit zu verbessern. Derzeit werden mehrere Vorschläge für eine Soft Fork diskutiert.
Die Migration zur Post-Quanten-Kryptografie kommt dennoch nur langsam voran, weil der zeitliche Horizont für den Q-Day ungewiss ist. Im Mittelpunkt der Debatten stehen die Auswahl der Algorithmen, Governance-Fragen und die Herausforderungen von Aktualisierungen in dezentralen Netzwerken.
Eine erfolgreiche Migration zu quantensicheren Verfahren hängt davon ab, die digitalen Signaturen zu ersetzen, auf denen jede Bitcoin-Transaktion beruht. Dafür ist ein breiter Konsens zwischen Entwicklern, Minern, Wallet-Anbietern, Börsen und Millionen von Nutzern erforderlich: über einen neuen kryptografischen Standard, einen abgestimmten Migrationszeitplan und eine Strategie für den Umgang mit ruhenden Coins.
Trotz dieser Herausforderungen halten Fachleute die Migration für machbar und glauben, dass sie abgeschlossen werden kann, bevor sich die Bedrohung durch Quantencomputing für Bitcoin und andere Blockchain-Protokolle verwirklicht. In einem kürzlich veröffentlichten YouTube-Video erklärte Bitcoin.com, die Branche könne damit rechnen, native Unterstützung für Post-Quanten-Signaturen hinzuzufügen, geschwächte kryptografische Grundbausteine zu ersetzen oder zu stärken oder die Konsensmechanismen widerstandsfähiger zu machen.
Die wichtigsten Erkenntnisse: Was Sie wissen müssen
Bevor Sie die Debatte auf eine Entweder-oder-Frage reduzieren und glauben, Ihre Bitcoin seien entweder vollkommen sicher oder bereits kompromittiert, halten Sie kurz inne. Beide Extreme sind irreführend und bergen Risiken. Die Realität liegt in einem differenzierten, oft unbequemen Mittelfeld.
Ihre Bitcoin werden derzeit nicht gestohlen, doch das Zeitfenster, in dem man sich in Sicherheit wiegen kann, wird kleiner. Die Bedrohung durch KI und Quantencomputing ist real, glaubwürdig und gut dokumentiert. Sie verwirklicht sich aber nicht schon heute, da kein existierender Computer die Kryptografie auf Basis elliptischer Kurven knacken kann. Der Abstand zum Q-Day schrumpft jedoch schneller, als es vor 2026 irgendjemand erwartet hatte.
Die 6,4 Millionen gefährdeten Bitcoin stellen weiterhin eine strukturelle Schwachstelle dar, keinen Softwarefehler. Die öffentlichen Schlüssel der Wallets sind offengelegt und dauerhaft auf der Blockchain sichtbar. Genau diese Daten würde ein Angreifer mit einem Quantencomputer benötigen. Die einzige Lösung ist die Migration zu einem quantenresistenten Adressformat. Diese Migration sollte vor dem Q-Day erfolgen.
KI und Quantencomputing sind nicht dieselbe Bedrohung, doch in ihrer Kombination stellen sie uns vor dasselbe Problem.
Für den Q-Day gibt es weder einen genauen Zeitplan noch ein bestätigtes Datum. Die meisten Organisationen, darunter Google, nennen jedoch 2028 bis 2031 als das Zeitfenster, das im Konsens als am wahrscheinlichsten gilt.
Lösungen existieren, doch keine davon ist vollständig.
Die größere Herausforderung liegt in der Governance und der Konsensfindung. Sie ist schwieriger zu bewältigen als die technische Bedrohung, weil dafür alle Beteiligten eines dezentralen globalen Netzwerks zusammengebracht werden müssen, um sich zu einigen, die Migration zu koordinieren und sie durchzuführen.
Bitcoin-Inhaber können schon jetzt handeln, indem sie die Wiederverwendung von Adressen vermeiden, durch die öffentliche Schlüssel offengelegt werden. Migrieren Sie von P2PK-Ausgängen zu P2PKH-, P2WPKH- oder Taproot-Adressen
Fazit: Die Quantenbedrohung ist real. Durch die verstärkende Wirkung von KI und den noch offenen Ausgang ist sie jedoch noch vielschichtiger.
Häufig gestellte Fragen zu Bitcoin, Altcoins und Stablecoins
Bitcoin ist die nach Marktkapitalisierung größte Kryptowährung, eine virtuelle Währung, die als Geld dienen soll. Diese Zahlungsform kann nicht von einer einzelnen Person, Gruppe oder Organisation kontrolliert werden, wodurch die Beteiligung Dritter an Finanztransaktionen entfällt.
Als Altcoins gelten alle Kryptowährungen außer Bitcoin. Manche zählen jedoch auch Ethereum nicht dazu, weil Abspaltungen von diesen beiden Kryptowährungen ausgehen. Nach dieser Auffassung ist Litecoin der erste Altcoin: Er entstand durch eine Abspaltung vom Bitcoin-Protokoll und ist damit eine „verbesserte“ Version davon.
Stablecoins sind Kryptowährungen, die auf einen stabilen Preis ausgelegt sind. Ihr Wert wird durch eine Reserve des jeweils abgebildeten Vermögenswerts gedeckt. Dafür wird der Wert eines Stablecoins an einen Rohstoff oder ein Finanzinstrument wie den US-Dollar (USD) gekoppelt, wobei sein Angebot durch einen Algorithmus oder die Nachfrage reguliert wird. Das Hauptziel von Stablecoins ist es, Anlegern, die mit Kryptowährungen handeln oder darin investieren möchten, den Ein- und Ausstieg zu ermöglichen. Stablecoins erlauben es Anlegern außerdem, Werte zu speichern, da Kryptowährungen im Allgemeinen Kursschwankungen unterliegen.
Die Bitcoin-Dominanz bezeichnet das Verhältnis der Marktkapitalisierung von Bitcoin zur gesamten Marktkapitalisierung aller Kryptowährungen. Sie vermittelt ein klares Bild vom Interesse der Anleger an Bitcoin. Eine hohe BTC-Dominanz tritt typischerweise vor und während einer Hausse auf, wenn Anleger bevorzugt in eine vergleichsweise stabile Kryptowährung mit hoher Marktkapitalisierung wie Bitcoin investieren. Ein Rückgang der BTC-Dominanz bedeutet in der Regel, dass Anleger ihr Kapital und/oder ihre Gewinne auf der Suche nach höheren Renditen in Altcoins umschichten. Dies löst gewöhnlich einen sprunghaften Anstieg der Altcoin-Rallys aus.
BELIEBTE ARTIKEL
1Britisches Pfund: Kursgewinne setzen sich fort, während der Euro die Unterstützung des Trendkanals testet - Societe Generale2Euro gibt nach: US-Dollar erholt sich, Sorgen um Frankreichs Verschuldung belasten3Frankreichs Anleihespreads nahe dem Rekordstand aus der Krise von 2011: Warum beim Euro die Marke von 1,1000 droht4Europäische Zentralbank: Steigende Anleiherenditen sprechen für unveränderte Zinsen im Oktober – ING5Silber fällt um 5 % auf Dreimonatstief angesichts zunehmender Spekulationen auf eine Zinserhöhung der Fed6Bank of England: Danske Bank rechnet nun auch im November mit Zinserhöhung, da die britische Inflation hartnäckig bleibt7Südafrikanischer Rand: Haushaltsdisziplin stützt südafrikanische Staatsanleihen (SAGBs) – Societe Generale8Kanadischer Dollar stabilisiert sich, da die Erholung des US-Dollars weiteres Aufwärtspotenzial begrenzt9Die Schätzungen sinken weiter: Warum sich Bitcoins Quanten-Countdown beschleunigt
LIVE-KURSE


ALLES ÜBER CRYPTO
Krypto-Handel vs. Aktienhandel
Unterschied zwischen Krypto-Token und Kryptowährungen
Wie man Dogecoin (DOGE) handelt
Was ist Dogecoin: Wie es funktioniert, Wert, Verwendung
CEX vs. DEX: 9 wichtige Unterschiede für Krypto-Trader
Wie man Ethereum (ETH) handelt
Wie man Litecoin (LTC) handelt
Was ist Litecoin: Wie es funktioniert, Preis, Anwendungsbereiche
Bitcoin vs. Ethereum: 9 wesentliche Unterschiede
Jetzt loslegen!
Registrieren Sie sich und erhalten Sie in weniger als 3 Minuten Zugang zu den globalen Märkten

Verbinden Sie sich mit uns









Kontakte
Telefon: +61 2 8036 8388
Fax: +61 2 8036 8388
E-Mail: support@tmgm.com



Die auf dieser Website bereitgestellten Informationen sind ausschließlich allgemeiner Natur und stellen keine persönliche Finanzberatung dar. Bevor Sie auf Grundlage von Informationen auf dieser Website handeln, sollten Sie die Eignung dieser Informationen im Hinblick auf Ihre Ziele, Ihre finanzielle Situation und Ihre Bedürfnisse prüfen. Investitionen in CFDs und FX-Margin-Kontrakte sind mit erheblichen Risiken verbunden und nicht für alle Anleger geeignet. Sie können mehr als Ihre ursprüngliche Einzahlung verlieren. Sie besitzen weder das zugrunde liegende Vermögenswert noch haben Sie ein Interesse daran. Wir empfehlen Ihnen, unabhängigen Rat einzuholen und sicherzustellen, dass Sie die damit verbundenen Risiken vor dem Handel vollständig verstehen. Es ist wichtig, dass Sie das Offenlegungsdokument lesen und berücksichtigen, bevor Sie ein auf der Website aufgeführtes Produkt erwerben. Die auf dieser Website angebotenen Informationen und Werbeanzeigen sind nicht für die Nutzung durch Personen in Ländern oder Rechtsordnungen bestimmt, in denen eine solche Nutzung gegen lokale Gesetze und Vorschriften verstoßen würde. Die auf dieser Website angebotenen Produkte und Dienstleistungen sind nicht für Einwohner der Vereinigten Staaten, Malaysias und Thailands bestimmt.
TMGM ist in verschiedenen Gerichtsbarkeiten autorisiert und reguliert.
Trademax Australia Limited, handelnd als TMGM, wird von der Australian Securities and Investments Commission (ASIC) reguliert, AFSL Nr. 436416 und befindet sich in Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australien.
E-Mail: support@tmgm.com.au
Trademax Global Limited, handelnd als TMGM, ist von der Vanuatu Financial Services Commission (VFSC) autorisiert und reguliert, Registrierungsnummer 40356 und registriert unter 1276, Kumul Highway, Port Vila, Vanuatu, Republik Vanuatu.
E-Mail: support@tmgm.com
Die Trademax Global Markets (SE) Limited, tätig unter dem Namen TMGM, ist durch die Financial Services Authority (FSA) der Seychellen autorisiert und reguliert, Lizenznummer SD224. Das Unternehmen ist registriert im Büro Nr. 13, Providence Estate ABIS Centre, Mahé, Seychellen.
E-Mail: support@tmgm.com
Trademax Global Markets (International) Pty Ltd, handelnd als TMGM, ist von der Financial Services Commission, Mauritius (FSC) autorisiert und reguliert mit der Lizenznummer GB22201012 und registriert unter 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauritius.
E-Mail: support@tmgm.com
Copyright © TMGM. Alle Rechte vorbehalten