

Trading
Explorez une large gamme de marchés avec des prix compétitifs, une liquidité profonde et des outils de trading avancés.
En savoir plus 
Plateforme
Tradez en toute fluidité avec la plateforme puissante de TMGM, conçue pour la vitesse, la précision et une expérience de trading supérieure.
En savoir plus Plateforme de trading
Outils de trading
Académie
Apprenez les fondamentaux du trading avec des ressources adaptées aux débutants, incluant des guides, des webinaires et des analyses de marché.
En savoir plus Actualités et analyses
Obtenez des mises à jour de marché en temps réel et des analyses d'experts pour anticiper les opportunités de trading
En savoir plus Actualités et analyses
À propos
Découvrez ce qui distingue TMGM — notre présence mondiale, notre solidité réglementaire et notre engagement envers l'innovation dans le trading.
En savoir plus Pourquoi choisir TMGM
Les estimations ne cessent de baisser : pourquoi le compte à rebours quantique du Bitcoin s’accélère
Face à la menace que l’intelligence artificielle (IA) et l’informatique quantique font peser sur le Bitcoin (BTC) et les cryptomonnaies en général, la question n’est plus de savoir si le matériel informatique atteindra les capacités nécessaires, mais quand.
Les avancées de la recherche assistée par l’IA donnent une nouvelle dimension à la menace quantique, même si aucune de ces deux technologies ne peut actuellement, à elle seule, casser la cryptographie du Bitcoin.
Toutefois, l’IA et l’informatique quantique comblent rapidement cet écart, à un rythme plus soutenu que quiconque ne l’avait anticipé avant 2026.
Pendant plus de dix ans, la blockchain a constitué un registre ne nécessitant pas de tiers de confiance et mathématiquement inviolable. La sécurité du Bitcoin reposait sur un problème si complexe qu’aucun ordinateur classique jamais construit ne pouvait le résoudre.
Ce problème mathématique est le problème du logarithme discret sur courbe elliptique (ECDLP-256), qui sépare la clé publique d’un portefeuille de cryptomonnaies de sa clé privée.
Il faut toutefois reconnaître que, malgré les progrès de l’IA au cours des cinq dernières années, qui menacent de compromettre les fondements de la sécurité du Bitcoin, ce problème mathématique de longue date reste insoluble en pratique pour les ordinateurs classiques, compte tenu des ressources de calcul nécessaires. Mais une question dérangeante demeure : pour combien de temps ?
6 millions de bitcoins : le chiffre qui mesure l’enjeu
Quantum Alliance, une coalition de neuf membres lancée en octobre 2026, estime qu’environ 6,4 millions de bitcoins, soit 32,2 % de l’offre totale en circulation, sont détenus dans des portefeuilles dont les clés publiques sont déjà exposées et visibles sur la blockchain. Ce chiffre, qui comprend les 1,1 million de BTC de Satoshi Nakamoto, serait même plus élevé selon les Autorités européennes de surveillance (AES), qui l’évaluent à 6,9 millions de BTC.
Il ne s’agit pas de chiffres théoriques : au cours actuel du marché, proche de 82 000 dollars par bitcoin, ces avoirs représentent plus de 566 milliards de dollars, tout en restant structurellement vulnérables.
Des institutions relevant des AES ont publié en septembre un rapport sur la menace que l’informatique quantique fait peser sur la cryptographie. Elles y indiquent que cette technologie pourrait compromettre certains réseaux cryptographiques actuellement utilisés pour sécuriser les transactions, les blockchains, les bases de données et les communications avant même de devenir commercialement viable. Selon un article de CoinDesk, le rapport ne précisait pas explicitement à quelle échéance l’informatique quantique pourrait devenir commercialement viable.
La menace quantique : ce qu’il faut savoir
Le risque quantique pour le Bitcoin et les cryptomonnaies trouve son origine dans l’architecture cryptographique initiale : les portefeuilles utilisant des sorties pay-to-public-key (P2PK), le format par défaut du Bitcoin à ses débuts, diffusent leurs clés publiques directement sur la blockchain à chaque transaction. Cela concerne également les portefeuilles qui ont réutilisé des adresses. Une fois visibles, ces clés publiques deviennent une cible, y compris celles des 1,1 million de BTC attribués à Satoshi Nakamoto, qui restent inactifs dans les adresses P2PK initiales depuis plus de 15 ans.
Rappelons que les bitcoins détenus sur des adresses P2PK ne sont pas exposés à un risque immédiat, car aucun ordinateur actuel ne peut résoudre le problème mathématique ECDLP-256. La menace reste future ; le débat porte sur son échéance et sur la possibilité qu’un acteur accélère son arrivée.
Cependant, un ordinateur quantique exécutant l’algorithme de Shor pourrait résoudre l’ECDLP-256 de façon exponentiellement plus rapide que n’importe quelle machine classique.
En mars, Google a considérablement avancé son échéance de préparation au Q-Day, le jour où les ordinateurs quantiques actuels pourraient résoudre le problème ECDLP-256 et casser les algorithmes de cryptographie à clé publique. Google a indiqué viser 2029 comme date limite pour se préparer à cet événement, exhortant le reste du monde à suivre son exemple et à commencer à mettre en œuvre des algorithmes de cryptographie post-quantique (PQC) pour renforcer ou remplacer les courbes elliptiques et RSA.
Heather Adkins, vice-présidente de l’ingénierie de sécurité chez Google, et Sophie Schmieg, ingénieure principale en cryptographie, ont déclaré dans cette publication : « En tant que pionnier du quantique comme de la cryptographie post-quantique, il est de notre responsabilité de montrer l’exemple et de partager un calendrier ambitieux. Nous espérons ainsi apporter la clarté et le sentiment d’urgence nécessaires pour accélérer les transitions numériques, non seulement chez Google, mais aussi dans l’ensemble du secteur. »
Pour mettre ces annonces en perspective, Google a avancé que casser l’ECDLP-256 nécessite actuellement moins de 500 000 qubits physiques, une estimation qu’il a divisée par 20. Cela étant, Willow, la puce la plus avancée de Google, contient 105 qubits.
Google n’est pas le seul : d’autres organisations, dont Oratomic, une jeune entreprise liée à Caltech, ont prédit plus tôt en 2026 que le Q-Day pourrait arriver plus rapidement que prévu.
Richard Carback, directeur technique de Postquant Labs et membre fondateur de Quantum Alliance, considère 2028 comme une échéance tout à fait plausible pour l’apparition d’un ordinateur quantique capable de menacer la cryptographie. De son côté, Bryn Bennett, directeur des risques de The Vault, n’avance pas de date précise, mais aborde la question sous un angle opérationnel plutôt que théorique.
« Personne ne connaît la date, mais les estimations ne cessent de se rapprocher, et il s’agit d’un risque auquel nous pouvons déjà nous préparer », a déclaré Bennett en octobre lors du lancement de Quantum Alliance, ajoutant : « Pour les dépositaires, la question n’est pas de savoir si cette date sera 2028 ou 2035, mais si vous pourrez migrer à temps si elle arrive plus tôt que prévu. »
L’IA rapproche l’échéance du Q-Day
C’est ici que l’IA entre en jeu et change radicalement le paysage et les perspectives de l’informatique quantique. Jusqu’à récemment, le consensus était que le développement du matériel quantique constituait un obstacle déterminant, car augmenter le nombre de qubits exige du temps, des capitaux et des efforts d’ingénierie.
Bien que ce défi n’ait pas disparu, l’IA a ajouté une nouvelle dimension aux menaces en réduisant le coût algorithmique des attaques, indépendamment des progrès du matériel quantique.
En mars, Eigen Labs a présenté ECDSA.fail, une plateforme qui met les chercheurs au défi de développer le circuit quantique le plus économe en ressources de calcul capable de casser la cryptographie qui sécurise Bitcoin et Ethereum. La plateforme a attiré plus de 100 participants au cours de ses huit premières semaines, travaillant aux côtés d’agents de programmation IA, notamment GPT 5.6 d’OpenAI et Claude Opus 5 d’Anthropic. Ensemble, les chercheurs ont soumis plus de 400 conceptions de circuits, réduisant le coût spatio-temporel d’environ 86 %, pour le faire passer d’une référence de 10,75 milliards de Toffoli-qubits à 1,496 milliard.
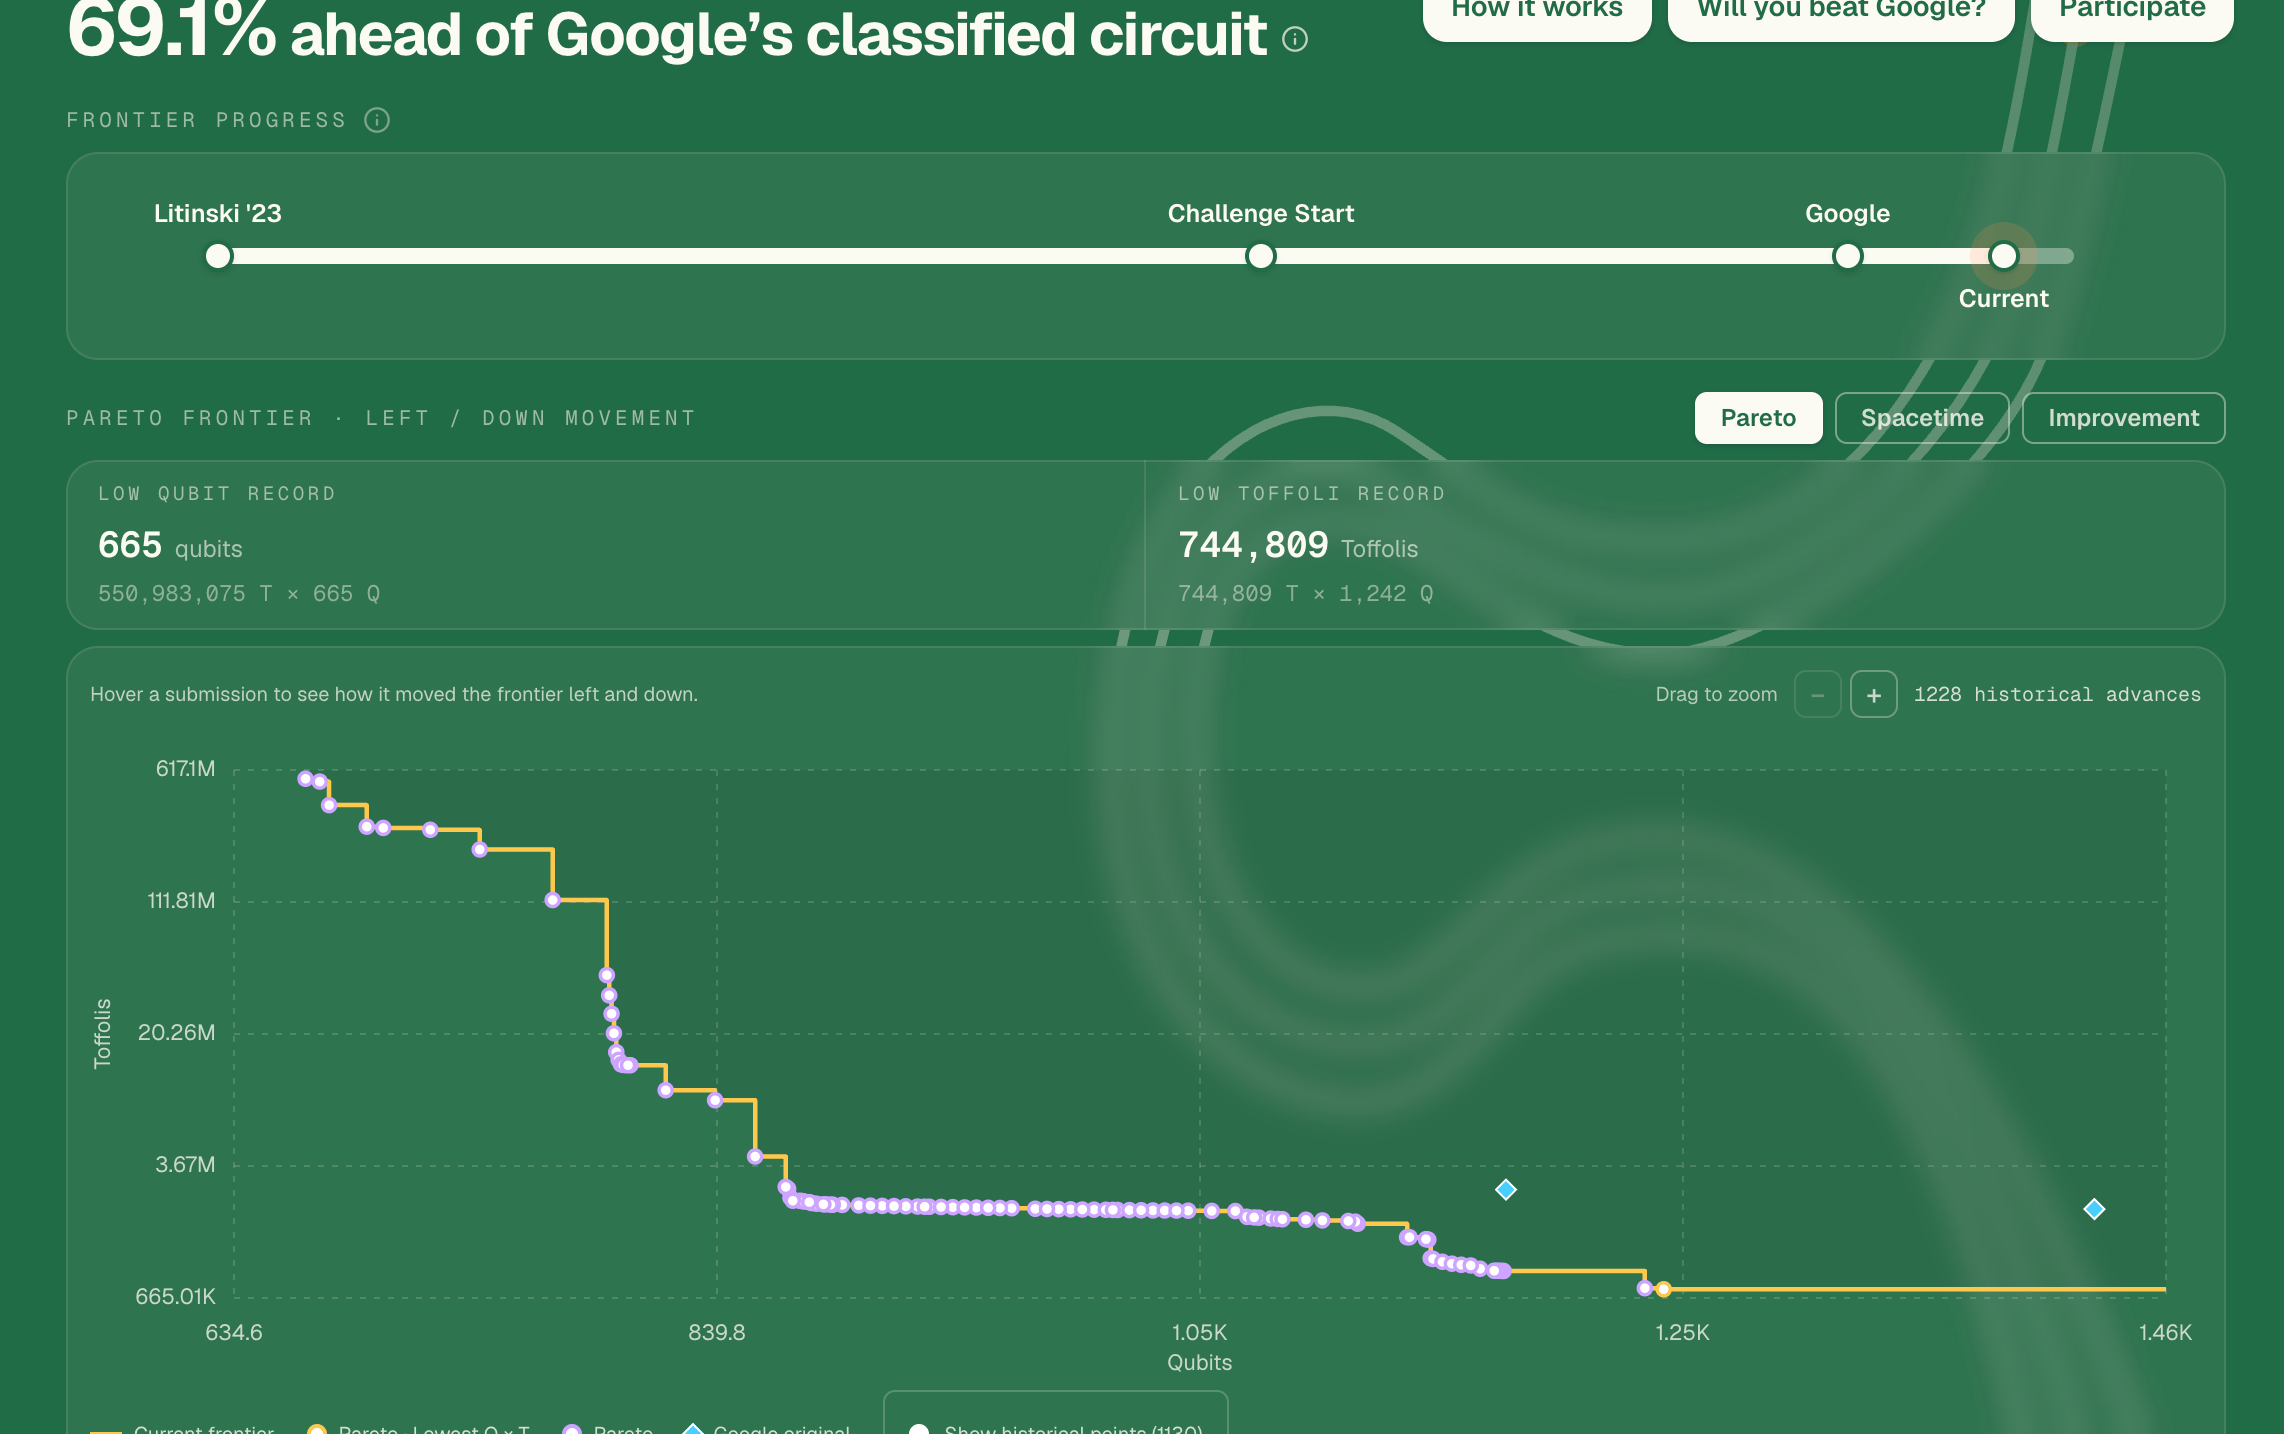
« Au-delà des circuits obtenus, ECDSA.Fail constitue une étude de cas de l’Open Autoresearch : un processus de recherche soumis à un mécanisme de vérification, dans lequel des participants humains et des agents IA génèrent, mettent en œuvre, testent et partagent de manière itérative des améliorations potentielles au regard d’un objectif commun mesurable », ont déclaré les chercheurs.
Au-delà d’ECDSA.fail d’Eigen Labs, d’autres organisations et communautés open source se rapprochent à grands pas du Q-Day, notamment Double AI, dont le système d’IA autonome WarpSpeed a produit un circuit 2,5 fois plus efficace en termes spatio-temporels que la conception initiale de Google.
Le rôle de l’IA dans la menace quantique qui pèse sur le Bitcoin ne relève pas du matériel informatique, et l’IA ne casse pas la cryptographie aujourd’hui. En revanche, elle pourrait réduire les capacités matérielles minimales nécessaires pour mener une attaque avec succès.
L’IA et l’informatique quantique ne suivent pas des trajectoires parallèles : ce sont des menaces qui se renforcent mutuellement et convergent à grande vitesse.
Une crise sans consensus
Les acteurs de la blockchain étudient déjà des stratégies pour atténuer les risques liés à l’informatique quantique, notamment le Pay-to-Public-Key-Hash (P2PKH) de Bitcoin. Cette technologie masque la clé publique du destinataire derrière une empreinte de hachage, offrant ainsi une protection partielle, selon Fireblocks.
À long terme, le problème lié à l’ECDSA doit être résolu pour améliorer la sécurité cryptographique. Plusieurs propositions de bifurcation rétrocompatible (soft fork) sont actuellement à l’étude.
Cela étant, la migration vers la cryptographie post-quantique reste lente en raison de l’incertitude entourant l’échéance du Q-Day. Les débats portent sur le choix des algorithmes, la gouvernance et les difficultés de mise à niveau des réseaux décentralisés.
La réussite d’une migration face à la menace quantique passe par le remplacement des signatures numériques sur lesquelles repose chaque transaction Bitcoin. Cela exige un large consensus entre les développeurs, les mineurs, les fournisseurs de portefeuilles, les plateformes d’échange et des millions d’utilisateurs sur une nouvelle norme cryptographique, un calendrier de migration coordonné et une stratégie de traitement des bitcoins inactifs.
Malgré ces difficultés, les experts estiment qu’une migration est réalisable et peut être menée avant que la menace quantique ne se concrétise pour Bitcoin et les autres protocoles blockchain. Dans une récente vidéo YouTube, Bitcoin.com a indiqué que le secteur peut s’attendre à l’ajout d’une prise en charge native des signatures post-quantiques, au remplacement ou au renforcement des primitives affaiblies, ou encore au durcissement des mécanismes de consensus.
Points clés : ce qu’il faut savoir
Avant de réduire le débat à une opposition binaire, en pensant que vos bitcoins sont soit totalement sécurisés, soit déjà compromis, prenez du recul. Ces deux positions extrêmes sont erronées et comportent des risques. La réalité se situe dans un entre-deux nuancé, souvent inconfortable.
Vos bitcoins ne sont pas en train d’être volés, mais le temps où l’on pouvait se permettre l’inaction touche à sa fin. La menace liée à l’IA et au quantique est réelle, crédible et bien documentée, mais elle ne se concrétise pas aujourd’hui, car aucun ordinateur existant ne peut casser la cryptographie sur courbes elliptiques. Toutefois, l’échéance du Q-Day se rapproche plus vite que quiconque ne l’avait prévu avant 2026.
Les 6,4 millions de bitcoins menacés constituent une vulnérabilité structurelle, et non un bug logiciel. Les clés publiques des portefeuilles sont exposées et visibles en permanence sur la blockchain. Ce sont les données dont un attaquant utilisant l’informatique quantique aurait besoin, et la seule solution consiste à migrer vers un format d’adresse résistant aux attaques quantiques. Cette migration devrait intervenir avant le Q-Day.
L’IA et l’informatique quantique ne constituent pas la même menace, mais, en se renforçant mutuellement, elles posent le même problème.
Le Q-Day n’a ni échéancier précis ni date confirmée, mais la plupart des organisations, dont Google, citent la période 2028-2031 comme la fenêtre la plus probable faisant consensus.
Des solutions existent, mais aucune n’est complète.
Le principal défi concerne la gouvernance et le consensus. Il est plus difficile à relever que la menace technique, car il exige de réunir toutes les parties prenantes d’un réseau mondial décentralisé afin de parvenir à un accord, de coordonner la migration et de la mener à bien.
Les détenteurs de bitcoins peuvent commencer à agir dès maintenant en évitant de réutiliser les adresses, ce qui expose les clés publiques. Migrez des sorties P2PK vers P2PKH, P2WPKH, ou des adresses Taproot
En conclusion : la menace quantique est réelle, mais elle est encore plus nuancée en raison de l’effet amplificateur de l’IA et d’une issue qui reste incertaine.
Questions fréquentes sur le Bitcoin, les altcoins et les stablecoins
Le Bitcoin est la première cryptomonnaie par capitalisation boursière, une monnaie virtuelle conçue pour servir de moyen de paiement. Ce mode de paiement ne peut être contrôlé par une seule personne, un seul groupe ou une seule entité, ce qui supprime le besoin de faire intervenir un tiers lors des transactions financières.
Les altcoins désignent toutes les cryptomonnaies autres que le Bitcoin, mais certains considèrent également qu’Ethereum n’en fait pas partie, car c’est à partir de ces deux cryptomonnaies que se produisent les bifurcations de protocoles. Selon cette définition, Litecoin est donc le premier altcoin, issu d’une bifurcation du protocole Bitcoin et constituant, à ce titre, une version « améliorée » de celui-ci.
Les stablecoins sont des cryptomonnaies conçues pour maintenir un cours stable, dont la valeur est adossée à une réserve de l’actif qu’elles représentent. Pour y parvenir, la valeur de chaque stablecoin est indexée sur une matière première ou un instrument financier, comme le dollar américain (USD), tandis que son offre est régulée par un algorithme ou par la demande. Le principal objectif des stablecoins est de fournir une passerelle d’entrée et de sortie aux investisseurs souhaitant négocier des cryptomonnaies et y investir. Les stablecoins permettent également aux investisseurs de conserver de la valeur, les cryptomonnaies étant généralement soumises à la volatilité.
La dominance du Bitcoin correspond au rapport entre sa capitalisation boursière et la capitalisation totale de l’ensemble des cryptomonnaies. Elle donne une image claire de l’intérêt que les investisseurs portent au Bitcoin. Une dominance élevée du BTC s’observe généralement avant et pendant une phase haussière, lorsque les investisseurs privilégient une cryptomonnaie relativement stable et à forte capitalisation comme le Bitcoin. Une baisse de la dominance du BTC signifie généralement que les investisseurs transfèrent leurs capitaux et/ou leurs bénéfices vers les altcoins à la recherche de rendements plus élevés, ce qui déclenche habituellement une flambée des cours des altcoins.
ARTICLES POPULAIRES
1Livre sterling : la hausse se poursuit alors que l’euro teste le support du canal - Societe Generale2L’euro recule face au redressement du dollar américain, les inquiétudes sur la dette française pèsent sur la monnaie unique3Les spreads obligataires français proches du record de la crise de 2011 : pourquoi le seuil de 1,1000 se profile pour l’euro4Banque centrale européenne : la hausse des rendements obligataires plaide pour un statu quo en octobre – ING5L’argent chute de 5 % à un plus bas de trois mois, les anticipations de hausse des taux de la Fed se renforçant6Banque d’Angleterre : une hausse des taux en novembre désormais prévue face à une inflation persistante au Royaume-Uni – Danske Bank7Rand sud-africain : la discipline budgétaire soutient les obligations d’État sud-africaines (SAGB) – Société Générale8Le dollar canadien se stabilise, le rebond du dollar américain limitant son potentiel de hausse supplémentaire9Les estimations ne cessent de baisser : pourquoi le compte à rebours quantique du Bitcoin s’accélère
COTATIONS EN DIRECT


Commencez !
Inscrivez-vous et accédez aux Marchés Mondiaux en moins de 3 minutes

Connectez-vous avec Nous









Contacts
Téléphone: +61 2 8036 8388
Fax: +61 2 8036 8388
Email: support@tmgm.com



Les informations fournies sur ce site web sont de nature générale uniquement et ne constituent pas un conseil financier personnalisé. Avant d’agir sur la base de toute information figurant sur ce site web, vous devez évaluer la pertinence de ces informations au regard de vos objectifs, de votre situation financière et de vos besoins. Investir dans les CFD et les contrats de marge sur le Forex comporte des risques importants et ne convient pas à tous les investisseurs. Vous pouvez perdre plus que votre dépôt initial. Vous ne détenez pas, et n’avez, aucun droit de propriété ou intérêt sur l’actif sous-jacent. Nous vous recommandons de solliciter un avis indépendant et de vous assurer que vous comprenez pleinement les risques encourus avant de trader. Il est important que vous lisiez et preniez en considération le document d’information avant d’acquérir tout produit présenté sur le site web. Les informations et publicités proposées sur ce site web ne sont pas destinées à être utilisées par toute personne dans tout pays ou toute juridiction où une telle utilisation serait contraire aux lois et réglementations locales. Les Produits et Services proposés sur ce site web ne sont pas destinés aux résidents des États-Unis, de la Malaisie et de la Thaïlande.
TMGM est autorisé et réglementé dans diverses juridictions.
Trademax Australia Limited, opérant sous le nom de TMGM, est réglementé par l'Australian Securities and Investments Commission (ASIC), AFSL no. 436416 et est situé au Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australie.
Email: support@tmgm.com.au
Trademax Global Limited, opérant sous le nom de TMGM, est autorisé et réglementé par la Vanuatu Financial Services Commission (VFSC), numéro d'enregistrement 40356 et enregistré au 1276, Kumul Highway, Port Vila, Vanuatu, République de Vanuatu.
Email: support@tmgm.com
Trademax Global Markets (SE) Limited, exerçant sous le nom TMGM, est autorisée et régulée par la Financial Services Authority (FSA) des Seychelles, sous le numéro de licence SD224. La société est enregistrée au bureau n° 13, Providence Estate ABIS Centre, Mahé, Seychelles.
Email: support@tmgm.com
Trademax Global Markets (International) Pty Ltd, opérant sous le nom de TMGM, est autorisé et réglementé par la Financial Services Commission, Maurice (FSC) avec la licence no. GB22201012, et enregistré au 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Maurice.
Email: support@tmgm.com
Copyright © TMGM. Tous droits réservés